Sybil-Knoten im Blockchain-Netzwerk erkennen: Strategien und Technologien
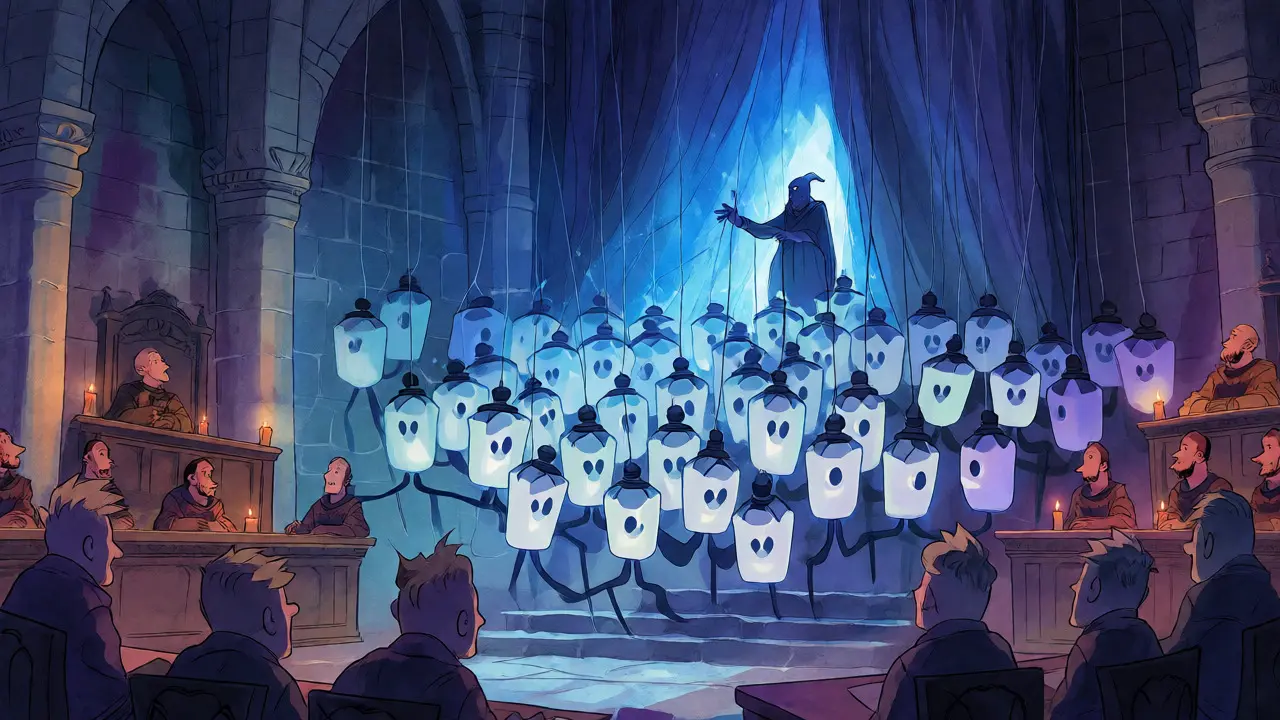
Stell dir vor, du gehst zu einer Abstimmung in einem digitalen Club. Du denkst, es sind tausende echte Mitglieder anwesend, die fair über die Zukunft des Clubs entscheiden. In Wahrheit aber kontrolliert nur eine einzige Person 900 dieser Mitglieder durch gefälschte Profile. Das Ergebnis der Abstimmung ist manipuliert, und niemand merkt es sofort. Genau das passiert bei einem Sybil-Angriff, bei dem ein Angreifer hunderte oder tausende gefälschte Knoten (Nodes) im Netzwerk erstellt, um die Kontrolle zu übernehmen. Der Begriff stammt aus dem Jahr 2002 von den Forschern Brian Neil Levine und Clay Shields, doch seine Relevanz ist heute größer als je zuvor. Wenn du verstehst, wie man diese "Phantom-Knoten" erkennt, schützt du nicht nur dein eigenes Vermögen, sondern trägst zur Stabilität des gesamten Ökosystems bei.
Warum Sybil-Angriffe eine reale Bedrohung sind
Viele Einsteiger glauben, dass Blockchains per Definition sicher sind. Das stimmt nur teilweise. Die Sicherheit hängt davon ab, wie leicht jemand neue Identitäten erstellen kann. In einem Peer-to-Peer-Netzwerk wie Bitcoin oder Ethereum ist die Erstellung einer neuen Wallet technisch trivial - es kostet fast nichts. Ein Angreifer kann also mit wenigen Klicks Tausende von Adressen generieren. Ohne Schutzmechanismen könnte er so die Mehrheit der Stimmen in einem Konsensverfahren kaufen oder Ressourcen verbrauchen, bis das Netzwerk unter der Last zusammenbricht. Ein schockierendes Beispiel dafür lieferte Ethereum Classic im Januar 2019. Durch einen erfolgreichen Sybil-Angriff konnte eine Gruppe die Kontrolle über mehr als 51 % der Hashrate übernehmen. Das führte dazu, dass Transaktionen rückgängig gemacht wurden - ein klassischer Double-Spend-Angriff. Solche Vorfälle zeigen: Es reicht nicht, nur auf die Menge der Rechenleistung zu schauen; man muss auch wissen, ob hinter der Leistung echte, unabhängige Teilnehmer stehen oder nur eine Handvoll Akteure mit vielen Masken.
| Merkmal | Proof-of-Work (z.B. Bitcoin) | Proof-of-Stake (z.B. Ethereum) | Delegated Proof-of-Stake (z.B. EOS) |
|---|---|---|---|
| Hauptbarriere | Energiekosten & Hardware | Finanzieller Einsatz (Staking) | Reputation & Wahlrecht |
| Kosten für Angriff | Sehr hoch (~$1,4 Mio./Std.) | Hoch (32 ETH pro Validator) | Mittel (Abhängig von Voting) |
| Erkennungsansatz | Wirtschaftlich (wer zahlt?) | Ökonomisch + Zeitliche Bindung | Sozial (Vertrauensgraph) |
| Anfälligkeit | Gering (bei hoher Hashrate) | Extrem gering (seit Merge) | Mittel (Zentralisierungsrisiko) |
Die fünf Säulen der modernen Erkennung
Wie gehen Entwickler konkret vor, um diese Geister-Nodes zu entlarven? Es gibt keine einzelne "Magische Kugel", sondern meist eine Kombination aus fünf Ansätzen. Jeder hat seine Stärken und Schwächen. Der erste Ansatz nutzt soziale Vertrauensgraphen. Hier wird analysiert, wie Knoten miteinander verbunden sind. Echte Nutzer haben oft zufällige oder organische Verbindungen zu anderen echten Nutzern. Sybil-Knoten hingegen neigen dazu, sich gegenseitig stark zu vernetzen (ein "Klumpen"), aber kaum Kontakt zum Rest des Netzwerks zu haben. Studien vom IEEE Symposium on Security and Privacy zeigten, dass solche Algorithmen Cluster mit einer Genauigkeit von über 86 % identifizieren können. Das Problem: In sehr großen, anonymen Netzwerken fehlen oft die sozialen Links, was diese Methode einschränkt. Der zweite Weg ist die Identitätsverifizierung. Einfach gesagt: "Zeig mir deinen Ausweis." Coinbase berichtete, dass die Einführung von Telefonnummern-Verifizierungen die Erstellung von Sybil-Wallets um 74 % reduzierte. Noch effektiver war die Kreditkartenprüfung (Reduktion um 89 %). Aber hier lauert eine Falle: Diese Methoden schließen viele Menschen in Entwicklungsländern aus, die vielleicht keinen Zugang zu klassischen Bankkonten haben. Die World Bank schätzt, dass dadurch potenzielle Nutzergruppen ausgeschlossen werden, was der Dezentralisierung widerspricht. Drittens setzen Projekte auf Reputationsysteme. Chainlink nutzt dies beispielsweise in seinem Oracle-Netzwerk. Ein Knoten muss über 90 bis 180 Tage hinweg konsistent gutes Verhalten zeigen, um sein maximales Vertrauen zu erreichen. Ein Sybil-Angreifer müsste also monatelang Geld und Zeit investieren, ohne Garantie auf Erfolg. Das macht Angriffe wirtschaftlich unattraktiv. Wer betrügt, verliert seinen Ruf und damit seinen zukünftigen Gewinn. Vierte Säule sind wirtschaftliche Kostenmechanismen. Dies ist der Kern von Bitcoin und Ethereum. Bei Proof-of-Work musst du teure Energie bezahlen. Bei Proof-of-Stake musst du deine eigenen Coins riskieren (Slashing). Seit dem Übergang von Ethereum zu Proof-of-Stake im September 2022 sank die Sybil-Anfälligkeit laut Ethereum Foundation um 99,8 %. Warum? Weil es teuer ist, 32 ETH (damals ca. $89.600) pro Validator zu sperren. Ein Angreifer braucht also echtes Kapital, nicht nur leere Adressen. Schließlich gibt es neuartige Personhood-Protokolle. Projekte wie Worldcoin versuchen, biometrische Daten (Iris-Scans) zu nutzen, um "Ein Mensch, eine Identität" zu garantieren. Bis August 2023 hatten sie bereits 2,3 Millionen verifizierte Nutzer. Doch Datenschutzbedenken bleiben groß, und die Adoption in vollständig offenen Netzwerken ist schwierig.
Praxisbeispiel: Optimismus und die Airdrop-Falle
Theorie ist gut, Praxis ist besser. Schauen wir uns an, wie das Optimism-Netzwerk (eine Layer-2-Lösung für Ethereum) mit Sybils umging. Als sie ihren berühmten Retroactive Airdrop starteten, standen sie vor einem riesigen Problem: Bots und Sybil-Nutzer wollten sich die kostenlosen Token schnappen. Man schätzte, dass 68 % der Ansprüche von "Fake"-Nutzern stammten. Optimism implementierte 14 verschiedene Filter zur Sybil-Erkennung. Sie prüften Dinge wie:
- Mindestanzahl an Transaktionen über einen bestimmten Zeitraum.
- Interaktion mit verschiedenen DApps (nicht nur einer einzigen).
- Kontoverbindungen zu anderen bekannten echten Nutzern.
- Zeitliche Verteilung der Aktivität (keine massenhaften Aktionen in Sekundenbruchteilen).
Technische Hürden und False Positives
Wenn du selbst ein Blockchain-Projekt entwickelst oder betreibst, wirst du schnell merken: Sybil-Erkennung ist rechenintensiv. Fortgeschrittene Systeme erhöhen die Latenz bei der Transaktionsverarbeitung um 8-12 %. Für ein Hochfrequenz-Handelsnetzwerk kann das kritisch sein. Gleichzeitig schützen sie aber vor enormen Verlusten. Consensys schätzte, dass gute Erkennungssysteme mittlere Netzwerke jährlich vor Exploits im Wert von 47,8 Millionen Dollar bewahren. Ein großes Ärgernis für Entwickler sind False Positives - also echte Nutzer, die als Sybils eingestuft werden. Im Durchschnitt liegt diese Rate bei etwa 18,7 %, wenn man einfache Heuristiken nutzt. Chainlinks adaptives Reputationssystem versucht, dies durch progressive Scoring zu senken, und erreichte damit eine Reduktion auf 4,3 %. Trotzdem bleibt die Balance heikel. Zu strenge Filter vertreiben ehrliche Nutzer (laut DappRadar sinkt das Nutzerwachstum um 14,3 % bei strengen Regeln); zu lockere Filter lassen Bots zu. Auch die Infrastrukturkosten steigen. Ein Entwickler auf Reddit berichtete, dass die Implementierung eigener Sybil-Detection für seine DAO die Serverkosten um 37 % erhöhte. Das ist kein triviales Detail für Startups mit begrenztem Budget.
Zukunftsaussichten: KI und Zero-Knowledge Proofs
Die Technologie steht nicht still. Was kommt als Nächstes? Zwei Trends dominieren aktuell die Diskussion unter Experten wie Vitalik Buterin oder Ari Juels. Erstens: Zero-Knowledge Proofs (ZKPs). ZKSync testete kürzlich ein System, das Sybil-Wallets mit 99,2 % Genauigkeit erkennt, ohne dabei private Daten preiszugeben. Das löst eines der größten Probleme der Vergangenheit: Wie kann ich beweisen, dass ich echt bin, ohne meinen Namen oder meine IP-Adresse allen offenzulegen? ZKPs ermöglichen genau das. Sie erlauben mathematische Beweise über die Gültigkeit einer Eigenschaft (z.B. "Ich habe mich seit 6 Monaten regelmäßig bewegt") ohne Offenlegung der Details. Zweitens: KI-gestützte Verhaltensanalyse. Das World Economic Forum berichtet von ersten Tests, bei denen KI-Algorithmen Sybil-Cluster mit 96,8 % Genauigkeit identifizierten, während gleichzeitig 98,3 % der Privatsphäre gewahrt blieben. Statt starrer Regeln lernt die KI dynamisch, was "normales" menschliches Verhalten im Vergleich zu automatisierten Skripten ausmacht. Diese Systeme können subtile Muster erkennen, die für Menschen unsichtbar sind, wie etwa die exakte zeitliche Synchronisation von Transaktionen über hunderte Wallets hinweg. Regulatorisch wird der Druck zunehmen. Die EU-Verordnung MiCA verlangt ab Juni 2024 "robuste Mechanismen zur Verhinderung von Sybil-Angriffen". Auch die SEC in den USA plant ähnliche Vorgaben. Das bedeutet: Sybil-Erkennung wird bald keine optionale Funktion mehr sein, sondern eine gesetzliche Pflicht für alle öffentlichen Blockchains.
Checkliste für die Implementierung
Falls du planst, Sybil-Erkennung in dein Projekt zu integrieren, beachte diese Schritte basierend auf Best Practices:
- Netzwerkanalyse (2-3 Wochen): Analysiere zunächst das natürliche Verhalten deiner aktuellen Nutzer. Erstelle Baseline-Metriken für Transaktionsvolumen, Interaktionsmuster und Zeitintervalle.
- Schwelle konfigurieren (1-2 Wochen): Definiere klare Kriterien für "verdächtig" vs. "normal". Nutze dabei historische Daten, um False Positives zu minimieren.
- Integration & Testing (2-4 Wochen): Führe die Filter ein, aber starte im "Shadow Mode". Das heißt, die Filter markieren Nutzer, blockieren sie aber noch nicht. So kannst du sehen, wie viele echte Nutzer betroffen wären.
- Feedback-Schleife: Ermögliche es Benutzern, ihre Einstufung anzufechten. Ein manueller Review-Prozess ist unerlässlich, um algorithmische Fehler zu korrigieren.
Häufig gestellte Fragen (FAQ)
Was ist ein Sybil-Angriff einfach erklärt?
Ein Sybil-Angriff ist eine Strategie, bei der ein einzelner Akteur viele falsche Identitäten (Nodes oder Wallets) in einem Netzwerk erstellt. Ziel ist es, die Kontrolle über das Netzwerk zu gewinnen, indem man vorgibt, mehrere unabhängige Teilnehmer zu sein. Der Name stammt von der Figur "Sybil" in dem Roman "Sybil" von Daniel Keyes, die multiple Persönlichkeiten hatte.
Warum ist Proof-of-Stake besser gegen Sybil-Angriffe als Proof-of-Work?
Bei Proof-of-Work muss ein Angreifer physische Hardware und Energie kaufen, was skalierbar, aber teuer ist. Bei Proof-of-Stake muss der Angreifer echte Coins einsetzen, die im Netzwerk gesperrt werden. Da die Anzahl der Coins begrenzt ist, ist es extrem teuer und unwahrscheinlich, dass ein einzelner Akteur genug Coins kauft, um die Mehrheit zu bilden, ohne den Preis massiv zu treiben. Zudem droht beim Proof-of-Stake "Slashing": Bei Fehlverhalten verliert der Angreifer seinen Einsatz.
Kann ein Sybil-Angriff mein Guthaben gefährden?
Direkt wird dein Guthaben selten gestohlen, aber indirekt kann es wertlos werden. Wenn Sybils die Kontrolle über den Konsens übernehmen, können sie Transaktionen rückgängig machen (Double Spending) oder das Netzwerk lahmlegen. Das führt zu Vertrauensverlust und Preisabstürzen, wie beim Ethereum Classic Vorfall 2019 gesehen.
Wie unterscheiden sich Sybil-Nodes von normalen Bots?
Normale Bots automatisieren Prozesse (z.B. Handel oder Monitoring) und respektieren oft die Netzwerkregeln. Sybil-Nodes hingegen existieren primär, um das Netzwerk zu täuschen und Mehrheitsentscheidungen zu manipulieren. Ihr Ziel ist nicht Effizienz, sondern Einflussnahme durch Quantität vorgetäuschter Identitäten.
Welche Rolle spielt Biometrie bei der Sybil-Erkennung?
Biometrische Verfahren wie Iris-Scans (z.B. bei Worldcoin) sollen die Einzigartigkeit einer Person bestätigen. Das löst das "One-Person-One-Vote"-Problem. Allerdings ist die Akzeptanz wegen Datenschutzbedenken niedrig, und die Geräteinfrastruktur ist teuer. Daher wird Biometrie oft nur in spezifischen Anwendungen eingesetzt, nicht als globale Lösung für alle Blockchains.
Emma Sidden
Oktober 2, 2026 AT 16:51Interessanter Überblick über die Thematik Sybil-Angriffe und deren Relevanz in der Blockchain-Welt
Georg Schmitz
Oktober 3, 2026 AT 08:35Der Artikel ist solide aber er ignoriert die harte Realität dass Proof-of-Stake Netzwerke wie Ethereum extrem zentralisiert sind durch wenige große Staking-Pools
Diese Pools fungieren faktisch als Gatekeeper und entscheiden wer validiert Das ist kein echtes Dezentralisierung sondern nur eine Verschiebung der Macht von Miner zu Pool-Betreibern
Die Zahlen zur Kostenreduktion bei PoS klingen schön aber sie verschweigen dass kleine Validatoren kaum noch Chancen haben gegen diese Giganten anzutreten
Wer behauptet PoS sei sicherer gegen Sybils hat die ökonomischen Anreize nicht verstanden Es geht nicht nur um den Einsatz von Coins sondern um die Kontrolle über die Infrastruktur selbst
Ein einzelner Anbieter kann mit ausreichend Kapital schnell mehrere Nodes aufsetzen und so die effektive Hashrate dominieren auch wenn technisch gesehen viele Adressen beteiligt sind
Das Problem der False Positives wird hier viel zu leichtfertig abgetan für echte Entwickler bedeutet das ständiges Debugging und Support-Chaos
Ich habe selbst Projekte gesehen die an der Komplexität der Erkennungsalgorithmen gescheitert sind weil sie zu streng waren und legitime Nutzer aussperrten
Am Ende bleibt es ein Katz-und-Maus-Spiel zwischen Angreifern und Verteidigern und keine technologische Lösung ist perfekt
Wir sollten aufhören uns vorzumachen dass wir das Problem gelöst haben wir managen es nur besser als früher
Die EU-Regulierung MiCA wird das Ganze eher komplizierter machen als es zu vereinfachen da Bürokratie selten Innovation fördert
Zusammenfassend gut geschrieben aber naiv in der Bewertung der aktuellen Netzwerkzustände
Andreas Becht
Oktober 5, 2026 AT 04:20Georg du hast recht mit der Zentralisierung aber du vergisst den entscheidenden Punkt dass die wirtschaftlichen Kosten für einen Angriff astronomisch hoch sind
Selbst wenn ein Pool dominiert muss er seine eigenen Assets riskieren was ihn davon abhält dumme Dinge zu tun
Proof-of-Work war nie wirklich dezentral es waren immer große Mining-Farmen die das Sagen hatten
Die Behauptung PoS sei weniger sicher ist schlichtweg falsch seit dem Merge gab es keinen einzigen erfolgreichen 51-Prozent-Angriff auf Ethereum
Das zeigt doch genau dass die Ökonomie funktioniert wer angreift verliert Geld statt nur Energie zu verbrennen
Du bist offensichtlich noch im alten Denken gefangen wo Hardware alles entschied
In der modernen Welt entscheidet Kapital und dieses ist viel schwerer zu fälschen als eine leere Wallet-Adresse
Deine Skepsis ist verständlich aber sie basiert auf veralteten Daten aus der Zeit vor 2022
Wir müssen realistisch bleiben und anerkennen dass PoS ein massiver Fortschritt in der Skalierbarkeit und Sicherheit ist
Es gibt immer Trade-offs aber dieser Trade-off lohnt sich absolut für die Community
Alexandra Libstag
Oktober 6, 2026 AT 19:58Ich finde die Diskussion sehr spannend 🌟 besonders der Teil mit den sozialen Vertrauensgraphen ist faszinierend 😊
Es ist beruhigend zu wissen dass es verschiedene Schichten des Schutzes gibt
Manchmal fühle ich mich als Nutzer etwas überwacht wenn es um Biometrie geht aber vielleicht ist das der Preis für Sicherheit
Worldcoin hat ja schon viel Kritik bekommen wegen Datenschutz
Trotzdem bin ich optimistisch dass wir gute Lösungen finden werden 💚
Vielleicht sollte man mehr auf Transparenz setzen damit jeder versteht warum welche Regel angewendet wird
Das würde das Vertrauen stärken 🙏
Conrad Andersson
Oktober 7, 2026 AT 12:35Alexandra du bist zu naiv mit deinem Optimismus
Biometrie ist eine Falle für totale Überwachung
Wenn dein Iris-Scan einmal gestohlen wurde kannst du ihn nicht ändern wie ein Passwort
Die Regierungen warten nur darauf solche Datenbanken zu nutzen um jeden deiner Schritte zu tracken
Blockchain soll anonym sein aber mit Worldcoin wird das zum Witz
Ich wette die NSA oder BND interessiert sich brennend für diese Iris-Datenbank
Sie sagen es ist lokal gespeichert aber wer garantiert dass keine Kopien gemacht werden
Wir laufen geradewegs in eine digitale Diktatur hinein und nennen es Freiheit
Seid wachsam Leute
Die großen Tech-Konzerne lieben diese Art von Identitätskontrolle
Eure "Freiheit" stirbt gerade langsam aber sicher
Marie Luise Hemker
Oktober 8, 2026 AT 12:50Konrad du übertreibst maßlos
Jede Technologie hat Risiken
Wir fahren auch Auto obwohl wir sterben können
Du machst aus jedem kleinen Detail eine apokalyptische Vision
Es ist ermüdend ständig deine Angst zu hören
Manchmal möchte ich einfach nur die Fakten lesen ohne dass du sofort die Welt untergehen lässt
Bitte geh mal runter vom Drama-Thron
Nicht jede Datenbank ist das Auge Saurons
Wir können vernünftig regeln wie Daten genutzt werden
Deine Panik hilft niemandem weiter
Lass uns positiv nach vorne schauen
Oder zumindest neutral analysieren
Dauernd diese Katastrophen-Szenarien
Ich brauche eine Pause von deiner Energie
Sonja Lamm
Oktober 8, 2026 AT 13:35Marie-Luise Konrad hat teilweise recht mit den Datenschutzbedenken aber seine Argumentation ist emotional aufgeblasen
Technisch gesehen sind Zero-Knowledge Proofs tatsächlich ein Mittelweg
Man beweist etwas ohne es preiszugeben
Das löst viele dieser Sorgen
Dennoch muss man implementieren prüfen
Vertrauen ist gut Kontrolle ist besser
Wir sollten nicht blind vertrauen
Aber auch nicht paranoid sein
Mitte finden
Ende der Diskussion
M.Ali Bekiroglu
Oktober 8, 2026 AT 14:39Hey zusammen danke für die vielfältigen Perspektiven
Ich denke wir alle wollen dasselbe ein sicheres und faires Netzwerk
Vielleicht können wir uns darauf einigen dass es keine perfekte Lösung gibt
Jeder Ansatz hat Vor- und Nachteile
Lassen wir uns gegenseitig respektieren
Und gemeinsam lernen
Frieden 🕊️
Carsten Gericke
Oktober 9, 2026 AT 02:36Guter Beitrag
Hat mir geholfen
Danke